আল জাজিরার ডিভাইসে স্পাইওয়্যার স্থাপনে সহায়তা করেছে ইসরায়েলি অ্যাড-টেক ফার্ম
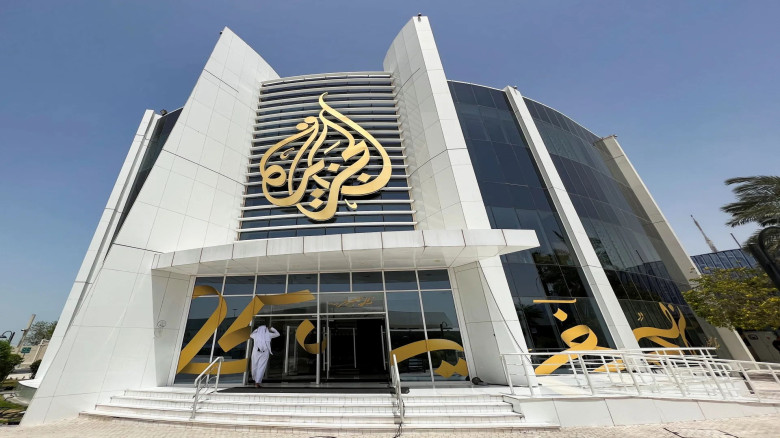
আল জাজিরা মিডিয়া নেটওয়ার্ক বৃহস্পতিবার জানিয়েছে যে, তারা "নিজেদের বেশ কয়েকজন কর্মীর বিরুদ্ধে স্পাইওয়্যার হামলার নিন্দা জানায়" এবং "কর্মী ও সিস্টেম সুরক্ষিত রাখার" প্রতিশ্রুতি পুনর্ব্যক্ত করেছে। নেটওয়ার্কটি বলেছে যে সাংবাদিকদের লক্ষ্যবস্তু করা "সংবাদপত্রের স্বাধীনতার ওপর আক্রমণ" এবং এর জন্য দায়ীদের জবাবদিহি করার আহ্বান জানিয়েছে।
আল জাজিরার প্রাথমিক অভ্যন্তরীণ তদন্তের পর সিটিজেন ল্যাবের একটি তদন্ত নিশ্চিত করেছে যে, ইসরায়েলি স্পাইওয়্যার সংস্থা ক্যান্ডিরুর স্পাইওয়্যার এই ডিভাইসগুলিতে স্থাপন করা হয়েছিল, যা ২০২১ সালে দূষিত সাইবার কার্যকলাপের জন্য মার্কিন সরকার কর্তৃক কালো তালিকাভুক্ত হয়েছিল। এতে প্রথমবারের মতো "জিরো-ক্লিক" টার্গেটেড বিজ্ঞাপনের ব্যবহার করা হয়েছে।
এই স্পাইওয়্যার স্থাপনের প্রকৃতি এমন যে, একটি ডিভাইসে সংক্রমিত বিজ্ঞাপন প্রকাশিত হলে সেই ডিভাইসও সংক্রমিত হয় – যা সেই প্ল্যাটফর্মে উপলব্ধ সমস্ত ডেটা ও তথ্য চুরি করে।
ম্যালিশিয়াস সফটওয়্যারটি ফাইল, নথি এবং ব্রাউজার ডেটা যেমন কুকিজ, বুকমার্ক এবং সংরক্ষিত ক্রেডেনশিয়াল সহ বিস্তৃত সংবেদনশীল ডেটা সংগ্রহ করার জন্য ডিজাইন করা হয়েছে। এটি কীস্ট্রোক ক্যাপচার, স্ক্রিনশট নেওয়া, মাইক্রোফোন ও ওয়েবক্যাম ইনপুট রেকর্ড করা এবং জনপ্রিয় যোগাযোগ প্ল্যাটফর্ম থেকে ইমেল ও বার্তা আহরণ করতে পারে।
নিরাপত্তা ব্যবস্থা এড়াতে স্পাইওয়্যারটি প্রায়শই এনক্রিপ্টেড যোগাযোগ চ্যানেল ব্যবহার করে এবং চুরি করা ডেটা ছোট ছোট অংশে ভাগ করে সময়ের সাথে পাঠায়।
ব্যবহৃত এই বিশেষ টুলটির মূল্য কয়েক মিলিয়ন ডলার বলে ধারণা করা হচ্ছে।
এই ঘটনাটি ক্যান্ডিরুর মতো গোষ্ঠী এবং তাদের গ্রাহকদের দ্বারা সৃষ্ট হুমকির জটিল প্রকৃতি তুলে ধরে, যারা আধুনিক নিরাপত্তা প্রতিরক্ষা বাইপাস করতে কৌশল ব্যবহার করে।
টরন্টো বিশ্ববিদ্যালয়ের গবেষণা ইউনিট সিটিজেন ল্যাব তাদের প্রতিবেদনে সিদ্ধান্তে পৌঁছেছে যে, ডিসকভার-টেক অন্তর্নির্মিত স্পাইওয়্যার সহ বিজ্ঞাপনগুলি কিনেছিল। এরপর এটি এই বিজ্ঞাপনগুলির মাধ্যমে ডিভাইসগুলিকে ক্যান্ডিরুর ম্যালওয়্যারের দিকে পরিচালিত করে।
আল জাজিরার সাংবাদিকরা লক্ষ্যবস্তু করা লক্ষ লক্ষ মানুষের মধ্যে ছিলেন – যার মধ্যে কয়েকজন সংবেদনশীল বিষয়ে প্রতিবেদন করেছিলেন।
আল জাজিরার অভ্যন্তরীণ প্রযুক্তি দল প্রথমে ২০২৪ সালে কিছু সাংবাদিকের ব্যবহৃত ডিভাইসে অস্বাভাবিক প্যাটার্ন আবিষ্কার করে। এই প্যাটার্ন ২০২৫ সালেও অব্যাহত ছিল। আল জাজিরা তাদের সন্দেহের আরও বিশদ তদন্তের জন্য সিটিজেন ল্যাবের সাথে যোগাযোগ করে যে স্পাইওয়্যার এই কার্যকলাপের জন্য দায়ী।
টরন্টো বিশ্ববিদ্যালয়-ভিত্তিক দলটি বৃহস্পতিবার প্রকাশিত তাদের প্রতিবেদনে বলেছে, "আক্রমণের সময়কালে আল জাজিরা কর্তৃক সিটিজেন ল্যাবকে প্রদত্ত নেটওয়ার্ক লগের বিশ্লেষণ আক্রমণটি কীভাবে পরিচালিত হয়েছিল তার একটি স্পষ্ট সময়গত স্বাক্ষর প্রদান করে।"
আল জাজিরা বলেছে যে, এই সহযোগিতা "এই আক্রমণগুলি যাচাই এবং প্রকাশ্যে নথিভুক্ত করতে সহায়তা করেছে"।
এদিকে, নিউইয়র্ক-ভিত্তিক বিজ্ঞাপন নিরাপত্তা সংস্থা কনফিয়ান্ট একটি পৃথক প্রতিবেদনে বলেছে যে, ডিসকভার-টেকের কিছু বিজ্ঞাপন পেন্টাগন, জাতিসংঘের আন্তর্জাতিক পারমাণবিক শক্তি সংস্থা এবং আন্তর্জাতিক অপরাধ আদালতের ব্যবহৃত গুরুত্বপূর্ণ নেটওয়ার্কেও প্রকাশিত হয়েছিল।
ক্যান্ডিরুর স্পাইওয়্যার পূর্বে বেশ কয়েকটি দেশে কমপক্ষে ১০০ জন সাংবাদিক, ভিন্নমতাবলম্বী এবং অন্যদের ওপর নজরদারি চালাতে ব্যবহৃত হয়েছে।
© স্বত্বাধিকারঃ CTCBangla
 প্রিন্ট করুন
 সেভ করুন